我国智慧城市安全运营中心的发展进阶、技术能力与未来网络技术服务
一、引言
随着新型智慧城市建设的深入推进,城市关键信息基础设施面临的安全威胁日益复杂。智慧城市安全运营中心(Security Operations Center,SOC)作为城市网络安全的“中枢大脑”,其发展进阶、产品技术能力及未来网络技术服务成为学界与产业界关注的焦点。本文旨在系统梳理我国智慧城市安全运营中心的发展历程,分析其核心技术能力,并展望未来网络技术服务方向,为智慧城市安全体系建设提供参考。
二、发展进阶过程
我国智慧城市安全运营中心的发展大致经历了三个阶段:
1. 萌芽期(2012-2015年):分散建设,被动响应
智慧城市试点初期,安全建设以等保合规为导向,各委办局独立部署防火墙、IDS/IPS等安全设备,形成“烟囱式”防御。安全运营多依赖人工巡检和事件驱动,缺乏统一平台,响应滞后。
2. 成长期(2016-2019年):集约整合,主动监测
随着云计算、大数据技术普及,各地开始建设城市级安全态势感知平台,汇集多源安全数据,实现安全事件的统一采集、关联分析与可视化呈现。安全运营从被动响应转向主动监测,出现了以“态势感知+威胁情报”为特征的第一代城市SOC。
3. 进阶期(2020年至今):智能协同,实战化运营
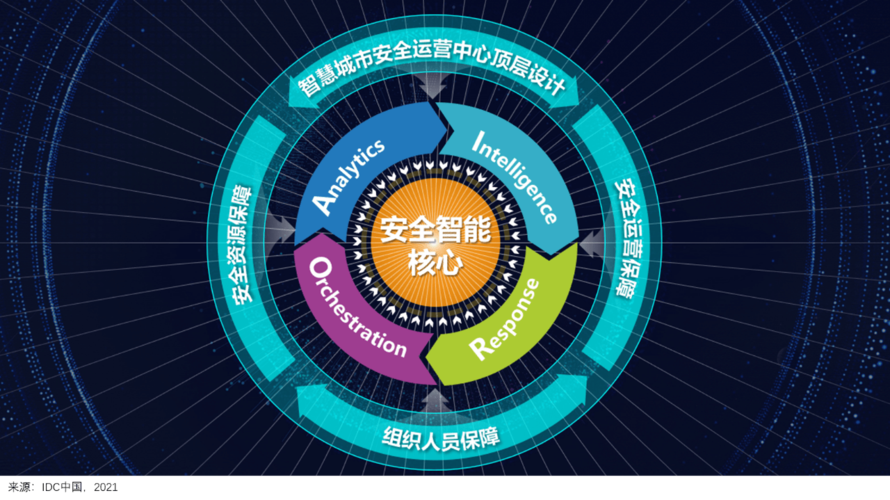
在“新基建”与“数字政府”政策驱动下,安全运营中心进入智能化、实战化阶段。通过SOAR(安全编排自动化与响应)、AI算法、零信任架构等技术,实现跨部门协同作战、自动化处置与常态化攻防演练。安全运营从“看见”走向“处置”,从“合规驱动”转向“实战驱动”。
三、产品技术能力
当前我国智慧城市安全运营中心的核心技术能力体现在以下五个方面:
- 全面感知能力:通过探针、日志采集、流量镜像等手段,覆盖云、网、边、端,实现全网资产与威胁的实时感知。
- 智能分析能力:利用大数据分析、机器学习、用户行为分析(UEBA)、威胁情报关联等技术,精准识别未知威胁与高级持续性威胁(APT)。
- 自动化响应能力:基于SOAR平台,编排安全剧本,联动防火墙、终端、沙箱等设备实现分钟级乃至秒级事件处置。
- 协同联动能力:构建“市-区-企”三级联动体系,打通公安、网信、行业主管等部门的数据与处置流程,实现跨组织协同。
- 实战演练能力:通过常态化红蓝对抗、攻防演练,持续检验和提升安全运营效能,形成“监测-分析-响应-复盘”闭环。
典型产品如安全态势感知平台、威胁情报网关、SOAR平台、零信任控制器等,已在国内多个智慧城市项目中落地。
四、未来网络技术服务
面对未来城市数字化、智能化趋势,智慧城市安全运营中心将向以下网络技术服务方向演进:
- 云原生安全服务:以容器、微服务、DevSecOps为基础,实现安全能力与云环境的深度耦合,提供弹性、自适应的安全防护。
- 5G+边缘安全:针对5G、物联网、边缘计算场景,提供轻量级、低时延的边缘安全网关与切片安全服务。
- AI驱动的安全即服务(SECaaS):将AI检测、自动响应、威胁狩猎等能力以服务化方式输出,降低运营门槛,赋能中小城市。
- 零信任与SASE:以身份为中心,融合网络与安全,通过安全访问服务边缘(SASE)架构,支撑远程办公与多分支互联。
- 数据安全与隐私计算:结合联邦学习、可信执行环境(TEE)等技术,实现数据可用不可见,保障跨域数据流通安全。
- 城市级安全大脑:未来将进一步融合城市大数据、AI大模型,构建具备自学习、自进化能力的城市安全大脑,实现预测性防御与智能决策。
五、结论
我国智慧城市安全运营中心已从分散、被动、合规导向的初期阶段,迈向集约、主动、实战导向的智能化阶段。其产品技术能力围绕感知、分析、响应、协同、演练五大维度不断成熟。随着云原生、5G+边缘、AI安全服务、零信任与隐私计算等网络技术服务的发展,安全运营中心将成为智慧城市不可或缺的“免疫系统”,为数字中国建设提供坚实保障。
如若转载,请注明出处:http://www.pcfubdm.com/product/36.html
更新时间:2026-10-30 00:18:36